
高阶操作
Passport 管理面为企业内部管理员提供账号、群组、权限、应用、租户的一站式管理服务。
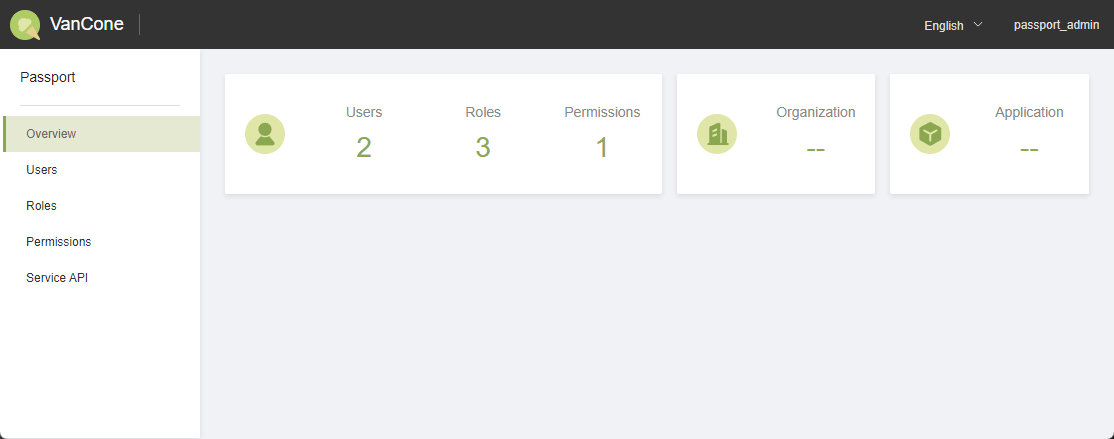
管理菜单概览
管理后台提供以下功能模块:
| 菜单 | 功能 | 说明 |
|---|---|---|
| 账号 | 账号管理 | 管理个人账号和应用账号 |
| 群组 | 群组管理 | 管理用户群组及其权限 |
| 权限 | 权限管理 | 管理权限及其关联的 API |
| 应用 | 应用管理 | 管理应用及其 API 和权限 |
| 租户 | 租户管理 | 管理租户及其管理员 |
鉴权机制
从访问者角度
鉴权机制由以下几个要素构成:
User(用户) → Group/Account(群组/账号) → Permission(权限) → API(服务接口)
用户访问某个应用时,该应用通过一个接口粒度的清单来确定该用户是否具有访问权限。为了使用户和服务接口之间的映射集合更加方便管理,在二者之间又抽象出 Group(群组)和 Permission(权限)的概念:
- Group(群组):用户的集合,可以批量分配权限
- Permission(权限):API 接口的集合,表示一组操作能力
当用户通过页面访问服务时,页面请求调用将带上用户的 Token 到达后台服务,后台根据 Token 向 Passport 平台进行查询,获取该用户的权限集合,再和本地 Passport SDK 缓存的权限-接口清单进行比对,从而确定用户是否具备访问权限,如果不具备将直接返回 403 状态码。
如果用户首次访问某个应用,需要先由管理员将该用户加入相应的群组,或直接为该账号分配权限,使其具备所需访问权限。
系统内置的唯一权限为 passport_admin,拥有该权限的账号即为平台管理员,可以管理全部租户的数据:
| 权限名称 | 风险级别 | 描述 |
|---|---|---|
| passport_admin | 高风险 | 平台管理员 |
其余权限(例如
passport-operator、passport-reader)并非系统内置,需要管理员在「权限管理」中自行创建后再分配。上表中的名称仅为推荐的命名方式。
从应用服务角度
鉴权机制由以下几个要素构成:
Application(应用) → API(接口)→ Permission(权限)→ Group/Account(群组/账号)
应用服务首先在 Passport 平台上建立自己的虚拟账户(应用账号),并以 AK / SK 凭证进行认证访问。开发者需要将服务的接口清单事先注册到平台上,并关联具体的权限。每个权限都有自己的所属应用。
账号管理
账号类型
系统支持两种类型的账号:
| 类型 | 说明 | 典型场景 |
|---|---|---|
| 个人账号 | 真人用户使用的账号 | 普通用户登录应用 |
| 应用账号 | 服务之间调用的账号 | 服务间 API 通信 |
个人账号管理
个人账号包含以下信息:
| 字段 | 说明 | 是否必填 |
|---|---|---|
| 用户 ID | 账号的唯一标识 | 是 |
| 用户名 | 登录使用的用户名 | 是 |
| 邮箱 | 邮箱地址 | 是 |
| 手机号 | 手机号码 | 否 |
| 生日 | 生日信息 | 否 |
| 密码 | 登录密码(创建时必填) | 创建时必填 |
应用账号管理
应用账号用于服务间认证,包含以下信息:
| 字段 | 说明 | 是否必填 |
|---|---|---|
| 用户 ID | 账号的唯一标识 | 是 |
| 名称 | 账号名称 | 是 |
| 所属应用 | 关联的应用 | 是 |
| 描述 | 账号描述 | 否 |
账号详情
在账号详情页面可以查看:
- 基本信息:用户名、邮箱、手机号等
- 关联群组:该账号加入的所有群组
- 账号权限:该账号直接分配的权限(包括通过群组继承的权限)
- 登录历史:该账号的登录记录(仅个人账号)
- 凭证:该账号的 Access Key 列表(仅应用账号)
创建账号
- 进入「账号」页面
- 切换到「个人账号」或「应用账号」标签
- 点击「创建账号」
- 填写账号信息
- 点击「确认」创建
注意:创建应用账号后,可以在详情页面查看和管理 Access Key。
群组管理
群组是用户的集合,用于批量分配权限。
群组信息
| 字段 | 说明 |
|---|---|
| 群组名称 | 群组的唯一名称 |
| 描述 | 群组描述信息 |
| 创建时间 | 群组创建时间 |
| 更新时间 | 群组最后更新时间 |
群组详情
在群组详情页面可以查看:
- 基本信息:群组名称、描述等
- 群组成员:该群组包含的所有账号
- 群组权限:该群组拥有的权限
管理群组成员
- 进入群组详情
- 切换到「群组成员」标签
- 点击「添加成员」
- 选择要添加的账号
- 点击「确认」
移除成员:在成员列表中点击删除按钮即可。
管理群组权限
- 进入群组详情
- 切换到「群组权限」标签
- 点击「添加权限」
- 选择要添加的权限
- 点击「确认」
移除权限:在权限列表中点击删除按钮即可。
权限管理
权限是 API 接口的集合,表示一组操作能力。
权限信息
| 字段 | 说明 |
|---|---|
| 权限名称 | 权限的唯一名称 |
| 描述 | 权限描述信息 |
| 所属应用 | 权限所属的应用 |
| 接口数量 | 该权限包含的 API 数量 |
| 创建时间 | 权限创建时间 |
权限详情
在权限详情页面可以查看:
- 基本信息:权限名称、描述、所属应用等
- 关联接口:该权限包含的所有 API
- 授权账号:直接分配了该权限的账号(不包括通过群组继承的)
管理关联接口
- 进入权限详情
- 切换到「关联接口」标签
- 点击「添加接口」
- 选择要添加的 API
- 点击「确认」
移除接口:在接口列表中点击删除按钮即可。
应用管理
应用是权限管理的容器,每个应用都有自己的 API 和权限。
应用信息
| 字段 | 说明 |
|---|---|
| 应用 ID | 应用的唯一标识,创建时自动生成 |
| App Key | 应用的业务标识,展示在应用列表的「应用 ID」列 |
| 应用名称 | 应用名称 |
| 描述 | 应用描述信息 |
| 创建时间 | 应用创建时间 |
应用详情
在应用详情页面可以查看:
- 基本信息:应用 ID、名称、描述等
- 权限列表:该应用下创建的所有权限
- 接口列表:该应用下定义的所有 API
创建应用
- 进入「应用」页面
- 点击「创建应用」
- 填写应用名称和描述
- 点击「确认」创建
创建应用后,系统会自动生成应用 ID。
已知限制:当前版本服务端在创建应用时不会自动生成 App Key。若应用列表中该列为空,需要管理员通过数据库初始化或后续版本提供的配置入口写入。
租户管理
租户用于实现多租户隔离,每个租户拥有独立的数据空间。
租户信息
| 字段 | 说明 |
|---|---|
| 租户名称 | 租户名称 |
| 描述 | 租户描述信息 |
| 创建时间 | 租户创建时间 |
租户详情
在租户详情页面可以查看:
- 基本信息:租户名称、描述等
- 租户管理员:该租户的管理员账号列表
创建租户
注意:只有主租户(ID 为 1)的管理员才能创建新租户。
- 进入「租户」页面
- 点击「创建租户」
- 填写租户名称和描述
- 点击「确认」创建
创建租户成功后,系统会自动生成租户管理员账号的凭证信息,包括:
- 租户名称
- 用户 ID
- 密码
重要:租户管理员凭证只能下载一次,请妥善保存!